Европейската рамка
Мерките за управление на киберриска, задълженията за докладване на инциденти, управлението на доставчици и отговорността на ръководството са представени така, както ги дефинира директивата.
NIS2 платформа
Оценка, доказателства, GAP анализ и коригиращи действия в една платформа. Ръководството вижда състоянието. Екипът знае какво следва.
Един свързан процес
Какво е NIS2
NIS2, в българските документи и като МИС 2, е европейска директива за управление на киберриска. За засегнатите организации тя означава постоянна работа по мерки, отговорности, инциденти и контрол.
Трудността идва, когато политиките са в една папка, доказателствата в имейли, GAP анализът в отделен файл, а задачите се следят другаде.
NIS2.bg подрежда тази работа, без да замества правна или одиторска преценка.
Контролен списък с изискванията на Закона за киберсигурност - за да се види какво е покрито и какво остава.
Нормативна основа
Платформата не е общ контролен списък. Структурата ѝ следва изискванията на Директива (ЕС) 2022/2555 и начина, по който те са транспонирани в българското право.
Мерките за управление на киберриска, задълженията за докладване на инциденти, управлението на доставчици и отговорността на ръководството са представени така, както ги дефинира директивата.
Работата следва транспонирането на директивата в българското законодателство в областта на киберсигурността: приложимост, задължени лица, мерки и компетентни органи.
Законът за киберсигурностВсяко изискване се превръща в разбираем въпрос за екипа. Така се вижда кое е изпълнено, кое е частично и какво още трябва да се провери.
Проверете обхватаПлатформата следва публичната нормативна рамка. Тя не е официален портал на Европейския съюз или на държавна институция и не замества правен съвет.
Оценката не приключва с отчет. Платформата свързва установеното състояние с доказателствата и последващата работа.
Поглед вътре
Качването на документ не означава автоматично потвърждение. Втори човек преглежда съдържанието, оставя коментар и записва решение. Историята на решенията остава видима.
Как работят доказателствата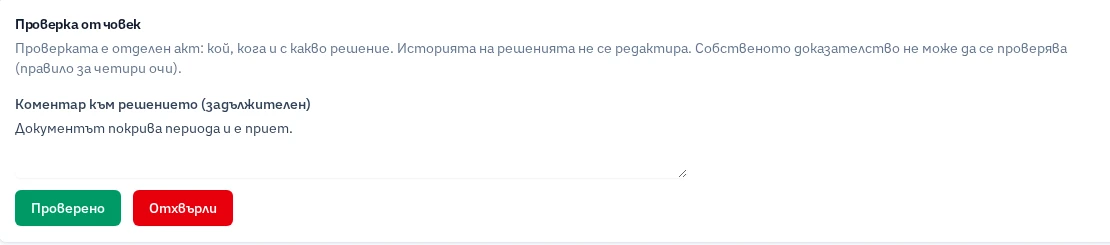
Защо нас
Оценката и GAP анализът са началото. Пропускът обаче не се затваря сам - нито документално, нито технически.
Зад платформата стои екип, който внедрява мерките в реалната среда: контрол на достъпа, мрежа, резервни копия, наблюдение. Така работата не спира до отчета.
Един и същ процес, приложен към вашата структура.
В оценката това е пропуск. В платформата той получава следваща стъпка: задача за тест, отговорник, срок и протокол като доказателство.
Илюстративен сценарий, не данни или резултат на клиент.
Защо го правим
Работим с организации, за които сигурността не е абстракция, а ежедневие. Виждали сме оценки, които остават в Excel, доказателства, които не се намират, и задачи без отговорник.
NIS2.bg е отговорът ни на тази картина: не още един инструмент за отчет, а място, където работата се води до край.
За продуктаВъпроси и отговори
Пълният списък с отговори за обхвата, задълженията, докладването и доказателствата е на отделна страница.
Всички въпроси и отговориНе. Задълженията се отнасят до субекти от секторите по приложение I и приложение II на Закона за киберсигурност, когато е достигнат и размерният праг. Обхватът се определя по вид дейност и размер, а не по самооценка.
Съществени са субектите от секторите на приложение I, които надхвърлят горната граница за средно предприятие. Субектите от приложение I или II, които не отговарят на тези критерии, се считат за важни. Разликата се отразява и на максималния размер на санкцията.
Не. Платформата подрежда работата, съхранява доказателствата и прави процеса проследим. Преценката за обхват, оценката и приемането на резултат остават решения на компетентните хора в организацията.
Всеки документ се свързва с конкретен отговор, находка или задача. При обновяване се добавя нова версия, а предишната остава в историята. Качването не означава автоматично потвърждение: проверката от второ лице е отделна стъпка със записано решение.
Следващата стъпка
В демонстрацията ще проследим един пропуск от оценката до провереното действие - с тестови данни, близки до вашия сценарий.